Acesso à IA da sua empresa está à venda por centavos
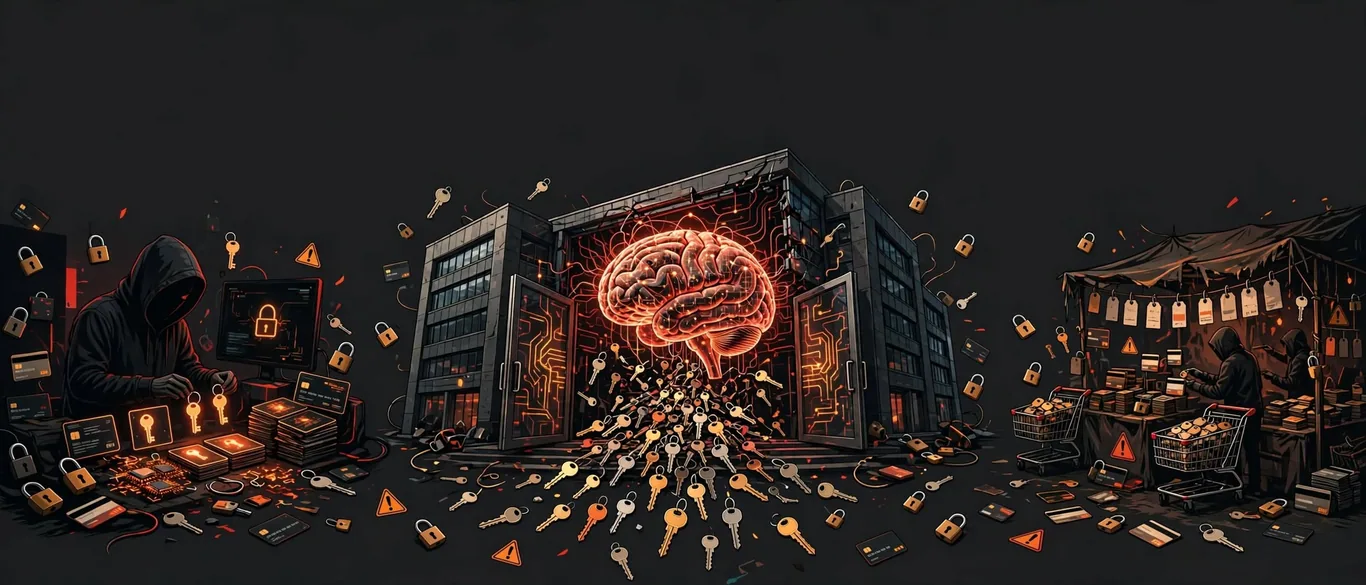
Segundo um relatório recente do Google Threat Intelligence Group, a ameaça de 'LLMjacking' evoluiu para uma cadeia de suprimentos sofisticada. Os atacantes não estão apenas roubando credenciais; eles estão roteando tráfego através de 'LLM Mixers'—vitrines ilícitas que agrupam chaves de API e instâncias de computação roubadas para oferecer acesso estável a modelos de ponta.
Essa infraestrutura permite que criminosos distribuam o volume de consultas entre vários ambientes de vítimas, tornando a detecção muito mais difícil para as equipes de segurança. Embora a barreira de entrada para os atacantes seja baixa—com lotes de tokens sendo vendidos por cerca de US$ 0,10 (aproximadamente R$ 0,60)—o impacto financeiro para as organizações é extremo devido à falta de limites rígidos de gastos em muitas plataformas de IA.
A matemática do prejuízo
O perigo reside na desproporção entre o custo da chave roubada e a conta final. Enquanto um criminoso paga centavos pela credencial da sua organização, ele usa o cartão de crédito da sua empresa para alimentar suas próprias implantações maliciosas. Pesquisas da Mandiant registraram incidentes onde o uso ilícito de IA excedeu US$ 100 mil (cerca de R$ 575 mil) em apenas 24 horas, com cobranças acumuladas atingindo US$ 1 milhão (cerca de R$ 5,7 milhões) antes que o acesso fosse revogado.
Como proteger sua organização
Você deve tratar as credenciais de IA com o mesmo rigor que o acesso à infraestrutura de nuvem. Implemente estas medidas para reduzir sua exposição:
- Imponha limites de gastos: Nunca deixe contas de IA com cobrança aberta. Defina limites rígidos de consumo de tokens para evitar custos astronômicos em caso de comprometimento.
- Rotacione segredos constantemente: Utilize um gerenciador de segredos dedicado para armazenar e rotacionar chaves de API automaticamente, em vez de deixá-las em scripts.
- Audite contas fantasma: Verifique regularmente se existem serviços de IA não autorizados ou implantações que a equipe criou sem supervisão da TI.
- Monitore picos de uso: Configure alertas para padrões anormais no consumo de tokens, que geralmente são o primeiro sinal de abuso de credenciais.
Veredito: sua IA é um passivo?
Se a sua organização utiliza modelos de IA com cobrança por uso, você está em risco. O mercado de 'LLM Mixers' prospera em empresas que tratam a IA como uma ferramenta 'instale e esqueça'. Sem monitoramento automatizado e limites de gastos, você não está apenas arriscando vazamento de dados, mas fornecendo uma linha de crédito aberta para cibercriminosos.
Fontes
Perguntas frequentes
- O que é um LLM Mixer?
- É um mercado ilícito que agrega credenciais de IA roubadas e roteia tráfego através delas, fornecendo aos criminosos acesso escalável a modelos de linguagem.
- Como os atacantes lucram com credenciais de IA roubadas?
- Eles utilizam as chaves de API da sua empresa para executar tarefas de computação pesadas ou implantações maliciosas, forçando a sua organização a pagar a conta do consumo.
Resumo de IA em 3 minutos
Receba grátis o que realmente importa em IA e tecnologia, direto no seu e-mail. Sem spam, cancele com 1 clique.
Comentários
0 comentáriosDeixe seu comentário
Seja o primeiro a comentar.