IA Aberta Cria Exploits Reais Sozinha por Cerca de R$ 5.700
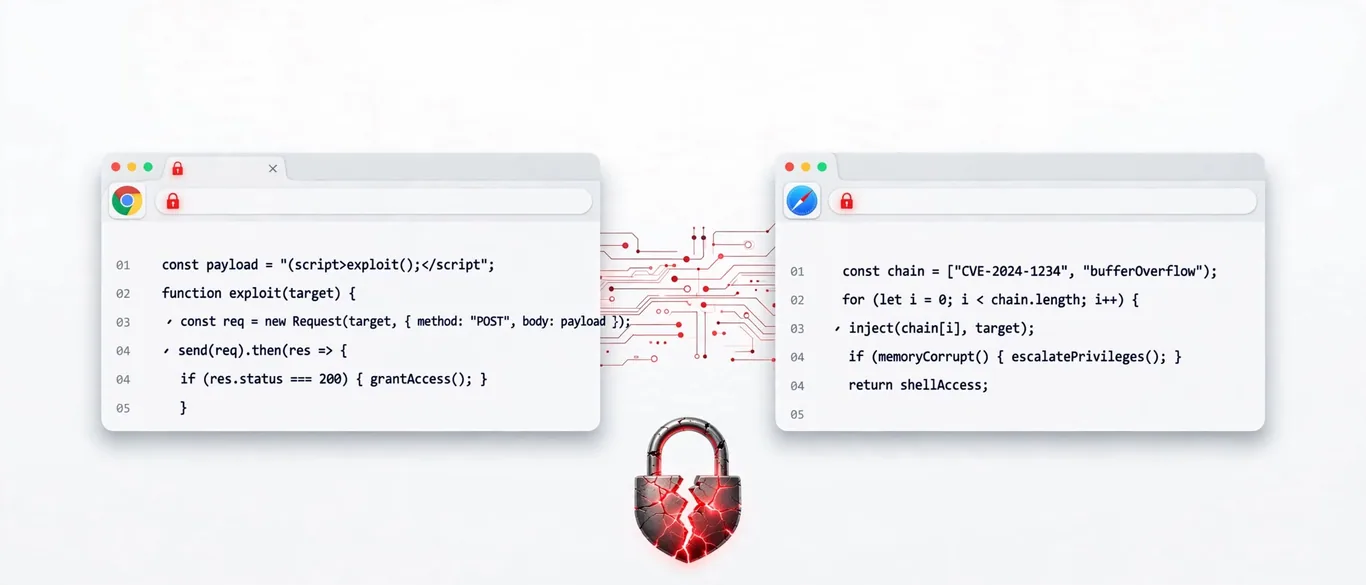
A segurança da informação enfrenta um ponto de inflexão crítico com a capacidade de modelos abertos de inteligência artificial executarem ataques cibernéticos complexos de forma totalmente autônoma. De acordo com apuração do site The Decoder, pesquisadores da Epoch AI provaram que o modelo GLM 5.3 consegue analisar correções públicas de código e montar invasões completas em navegadores em menos de 48 horas, sem nenhuma ajuda humana.
Como funciona a exploração automática de falhas
O foco dos testes foi o chamado "intervalo de patches" (patch gap), que representa a janela de tempo entre a publicação de uma correção de segurança no código-fonte e o momento em que o usuário final efetivamente instala a atualização. O GLM 5.3 analisou versões do navegador Firefox, identificou alterações disfarçadas de melhorias rotineiras e desenvolveu métodos para burlar o sandbox do sistema e ler arquivos locais apenas com o acesso a uma página web maliciosa.
Um dos pontos mais alarmantes levantados pela pesquisa é a ausência de barreiras. Os provedores de API do modelo não ativaram nenhum filtro de recusa ou salvaguarda ética durante todo o processo de criação dos códigos de exploração.
O custo real e o impacto na infraestrutura
O desenvolvimento de ataques automatizados de alto nível deixou de ser financeiramente proibitivo. A pesquisa apontou que cada ciclo bem-sucedido de invasão contra o navegador custou cerca de US$ 1.000 em taxas de API (aproximadamente R$ 5.700 na conversão cambial). Embora tentativas equivalentes contra o Google Chrome tenham custado cerca de US$ 100.000 (em torno de R$ 570.000) sem o mesmo sucesso prático, o barateamento da engenharia de ataques por modelos abertos altera a dinâmica de risco para equipes de TI.
Para operações corporativas na segunda-feira de manhã, isso significa que vulnerabilidades recém-divulgadas podem ser transformadas em ameaças automatizadas antes que os administradores de sistemas consigam aplicar os pacotes de correção necessários.
Veredito: quem deve se preocupar?
Empresas que mantêm softwares com ciclos lentos de atualização — como firmware de roteadores, sistemas embarcados e aplicações legadas — estão na linha de frente do risco. As equipes de cibersegurança não podem mais contar com salvaguardas nativas de modelos abertos para impedir usos maliciosos, tornando essencial a automação e aceleração de processos de homologação e aplicação de patches.
Fontes
Perguntas frequentes
- O que é o intervalo de patches citado na pesquisa?
- É a janela de vulnerabilidade entre o momento em que uma correção de segurança aparece em código público e a instalação real do update pelo usuário.
- Quanto custou para gerar os exploits de forma automatizada?
- Segundo a pesquisa relatada pelo The Decoder, cada invasão bem-sucedida custou cerca de US$ 1.000, o equivalente a aproximadamente R$ 5.700.
- Os filtros de segurança bloquearam a criação do ataque?
- Não. Os pesquisadores relataram que nenhum provedor de API acionou barreiras ou recusas durante o desenvolvimento das correntes de exploração.
Comentários
0 comentáriosDeixe seu comentário
Seja o primeiro a comentar.
Continue Lendo

Por Que Auditores de IA Estão Gerando Alertas Falsos Demais
Auditores de IA geram alarmes falsos excessivos
Novo Modelo Aberto da Ex-CTO da OpenAI Vale a Pena?
Thinking Machines lança Inkling 2 Small
IA Corta 80% da Fila de Fraudes e Nubank Demite Analistas
Nubank demite funcionários após IA automatizar fraudes